Адвокатская палата МО

Рег. номер: 50/5663

Регуляторный ИТ-комплаенс

Кейсы и практика по 152-ФЗ и 187-ФЗ

Аналитический практикум: легальные алгоритмы защиты от санкций Роскомнадзора, ФСТЭК, ФСБ и уголовной ответственности руководства

В современных реалиях жесткого государственного контроля и регулярных кибератак классический инхаус-юрист или штатный системный администратор бессильны перед лицом надзорных органов.

Защита активов компании и снятие персональной ответственности с первых лиц требуют бескомпромиссного ответа на стыке жесткого права, методологии и ИТ-инженерии. Наш консорциум обеспечивает комплексную ликвидацию регуляторных кризисов любой сложности.

Каждое руководство в данном практикуме — это готовая пошаговая дорожная карта, выстроенная силами нашего триумвирата: адвокат Денис Леович Гросс нейтрализует правовые риски топ-менеджмента, методологи «Стратегии Ра» разворачивают документарный комплаенс, а инженеры «Сайт Мэйкерс» полностью закрывают инфраструктурные бреши на программно-аппаратном уровне.

Контур защиты:

  • Правовой щит: Адвокатская тайна по закону № 63-ФЗ, блокирующая изъятие кодов и ИТ-логов ведомствами.
  • Нормативная база: Проектирование и развертывание под ключ более 70 обязательных документов по 152-ФЗ и 187-ФЗ.
  • ИТ-инженерия: Air Gap изоляция сетей АСУ ТП, маскирование баз данных и сопряжение с ГосСОПКА ФСБ РФ.
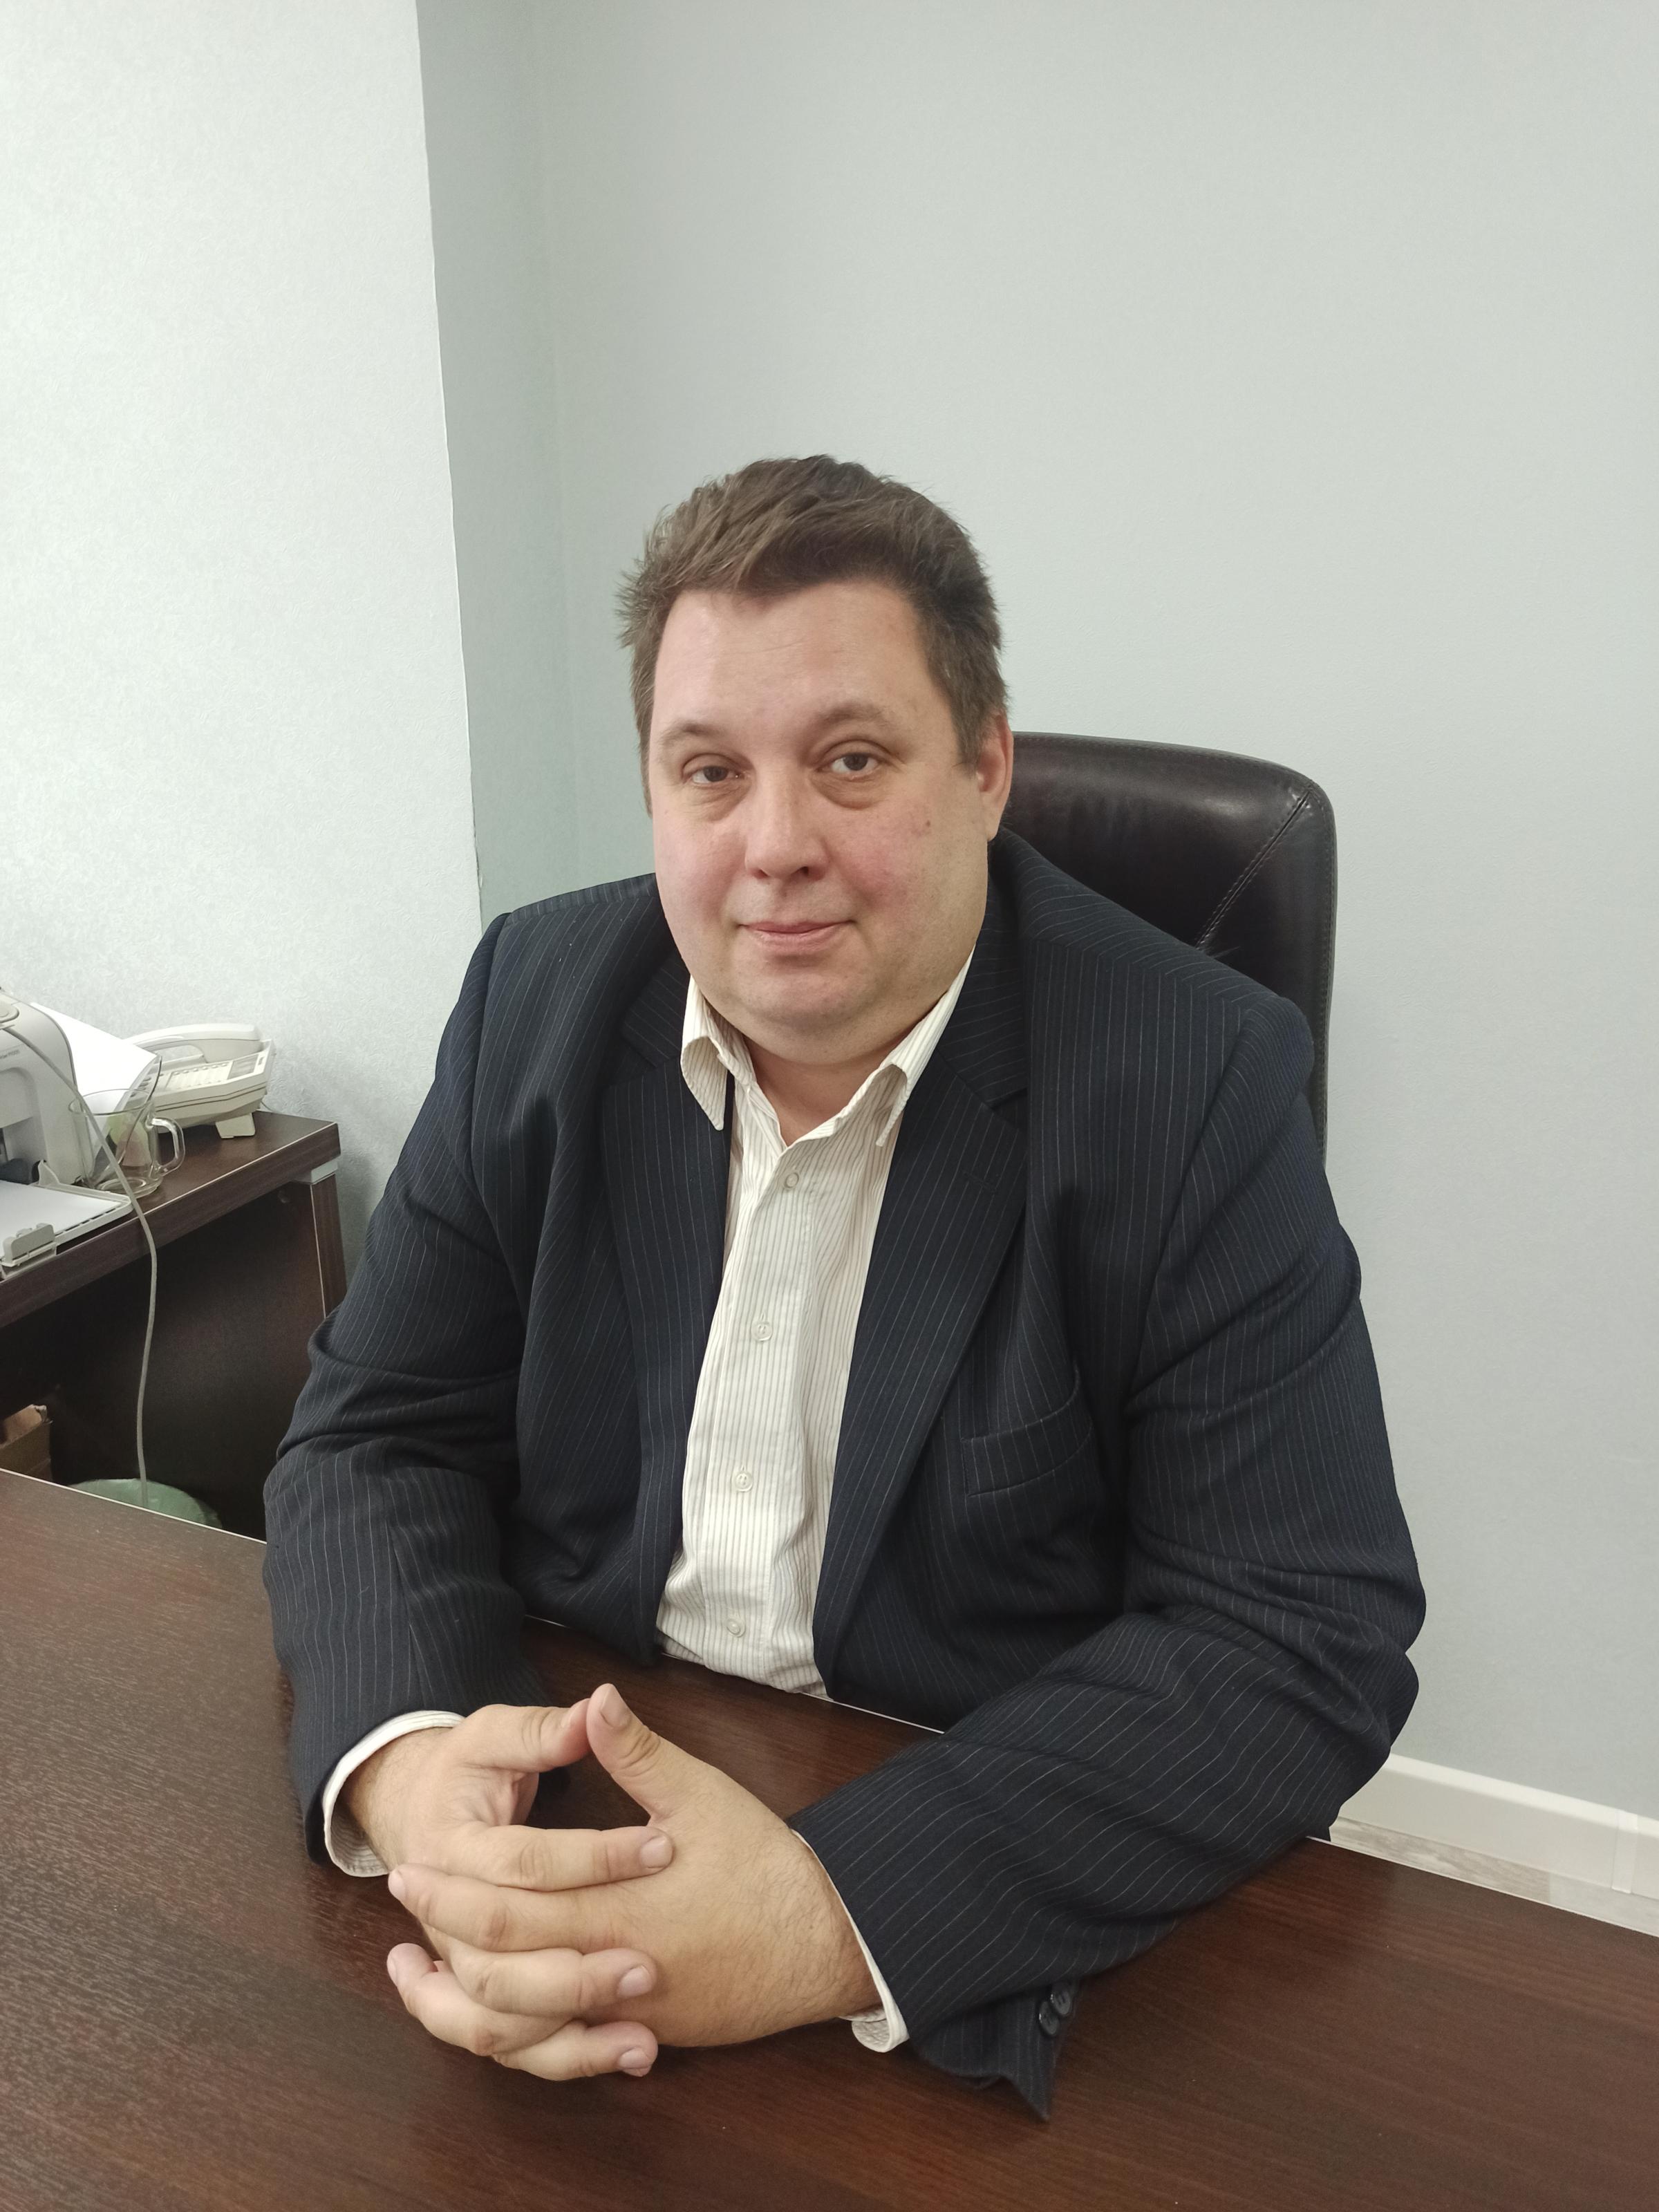
Адвокат Гросс Денис Леович

Государственные проверки Роскомнадзора, ФСТЭК или ФСБ — это не формальные визиты. Любая техническая ошибка в коде сайта, утечка базы клиентов, халатность подрядчика на аутсорсинге или отсутствие категорирования АСУ ТП на заводе мгновенно превращают рядовой инцидент во внеплановую проверку с участием органов прокуратуры. Единственный способ защитить бизнес от оборотных штрафов и банкротства, а руководство от уголовных статей — действовать на опережение по жестким технико-правовым регламентам.

Денис Леович Гросс — Адвокат, член Московской областной коллегии адвокатов

Блокировки сайтов

Роскомнадзор заблокировал сайт: как разблокировать и что делать

Юридико-технический регламент экстренного вывода веб-ресурсов из Реестра нарушений. Пошаговая миграция инфраструктуры на российские сервера, внедрение политик конфиденциальности и легальная процедура восстановления доступа силами консорциума.

Изучить руководство →
Кризисный ИТ-комплаенс

Утечка базы клиентов: как минимизировать последствия и штраф

Регламент экстренных действий в первые часы компрометации данных. Двухэтапная процедура официального уведомления Роскомнадзора в рамках окон 24 и 72 часа, правила фильтрации серверных логов и механизмы защиты топ-менеджмента от уголовных рисков.

Изучить руководство →
Проверки ведомств

ФСТЭК выявил нарушения: как устранить предписание и не разориться

Дорожная карта реагирования на предписания регулятора по приказам № 21 и № 239. Практика оспаривания избыточных требований в арбитражном суде, составление мотивированных ходатайств о продлении сроков и легальное разграничение контуров ИС.

Изучить руководство →
Внутренние угрозы

Сотрудник украл базу данных: что делать и как наказать

Методика выявления цифровых следов инсайдерского саботажа силами ИТ-инженеров и DLP-систем. Юридический алгоритм законного увольнения по статье 81 ТК РФ и инициирование уголовного преследования вредителя по статьям 272, 183 и 274.1 УК РФ.

Изучить руководство →
ИТ-аутсорсинг

Подрядчик нарушил 152-ФЗ: как переложить ответственность

Процессуальные механизмы перекладывания материальных рисков на внешних исполнителей, веб-студии и хостинги. Внедрение условий о заверениях по ст. 431.2 ГК РФ, проведение Due Diligence контрагентов и регрессные иски в арбитраже.

Изучить руководство →
Медицинский комплаенс

152-ФЗ для медицинских клиник: штрафы, риски, защита

Особый regime защиты специальных персональных данных пациентов (ЭМК, диагнозы, анализы). Аудит облачных МИС на соответствие стандарту УЗ2 ФСТЭК, легализация передачи данных страховщикам ОМС/ДМС и врачебная тайна.

Изучить руководство →
Электронная коммерция

152-ФЗ для internet-магазинов: что проверить на сайте

Кризисный e-commerce комплаенс: аудит CMS-платформ на скрытые сторонние трекеры, правильная настройка пустых активных чек-боксов в корзине без предзаполнения, локализация платежных шлюзов в РФ и штрафы ФАС за спам-рассылки.

Изучить руководство →
EdTech и Образование

152-ФЗ для образовательных организаций: защита данных детей

Нормативные требования к защите сведений несовершеннолетних в школах, детских садах и LMS-системах. Порядок получения согласий на распространение по ст. 10.1 ФЗ № 152 для публикации медиаконтента и правила архивного хранения личных дел.

Изучить руководство →
Безопасность КИИ

187-ФЗ для промышленных предприятий: категорирование АСУ ТП

Регламент инвентаризации SCADA-систем и расчета показателей критериев значимости КИИ на заводах ОПК, металлургии и ТЭК. Принципы Air Gap сегментирования промышленных сетей, СЗИ ФСТЭК и подключение к ГосСОПКА ФСБ за 3 часа.

Изучить руководство →
Кризисный комплаенс

Первые 24 часа после утечки персональных данных: пошаговый алгоритм для руководителя

Пошаговый план действий для генерального директора и ИТ-руководителя в первые 24 часа после обнаружения утечки персональных данных. Юридический алгоритм от адвоката Дениса Леовича Гросса.

Изучить руководство →
Регуляторные запросы

Запрос Роскомнадзора: как ответить на требование ведомства

Юридически выверенный регламент подготовки мотивированных ответов на официальные запросы и предписания РКН. Правила минимизации рисков внеплановых проверок и блокировки ИС.

Изучить руководство →

Единый центр технико-правовой защиты вашего бизнеса

Регуляторные риски в сфере информационных технологий, защиты персональных данных и безопасности критической инфраструктуры (КИИ) требуют от собственников бизнеса немедленной реакции. Ошибки, допущенные при проверках или локализации утечек, оборачиваются фатальной остановкой операционной деятельности. Наш консорциум обеспечивает ликвидацию угроз любого масштаба силами трех специализированных контуров:

  • Адвокатский контур (Денис Леович Гросс): Я осуществляю процессуальное администрирование кризисов, организую защиту первых лиц в рамках статей 13.11 КоАП РФ и 274.1 УК РФ, формирую непреступную правовую позицию для надзорных органов и полностью изолирую материалы аудита институтом адвокатской тайны по ФЗ № 63.
  • Методологический контур («Стратегия Ра»): Эксперты разворачивают комплексный комплаенс под специфику вашей отрасли — от медицины до оборонно-промышленного комплекса, создают более 70 локальных нормативных актов, верифицируют режим коммерческой тайны и проводят категорирование КИИ во ФСТЭК России.
  • Инженерный контур («Сайт Мэйкерс»): Специалисты осуществляют низкоуровневый аудит программного кода, выявляют скрытые уязвимости, принудительно переносят базы данных на серверы в РФ, разворачивают промышленные СЗИ и обеспечивают экстренное сопряжение систем с ГосСОПКА ФСБ РФ.

Превентивное развертывание комплексных защитных барьеров силами нашего триумвирата обходится бизнесу значительно дешевле, чем экстренное реагирование на санкции регуляторов в ночном аварийном режиме.

Конфиденциальное обращение

Защита вашей компании от штрафов ведомств и уголовных рисков требует не просто юридических консультаций, а немедленных и скоординированных действий. К вашим услугам наш 24-х летний опыт разрешения сложных споров.

  • Адвокатская тайна: Любая переданная адвокату информация, документы и коды, включая даже само обращение с этого сайта, защищены адвокатской тайной (по ст. 8 ФЗ №63). Силовые ведомства не имеют права на изъятие этих данных.
  • Технологический ресурс: Привлеченные команды экспертов закроют любые технические бреши, пока я выстраиваю правовую защиту руководства.
  • Защита первых лиц: Наша главная цель - снять риски личной уголовной ответственности с генерального и ИТ-директора.