Оборотные санкции и законодательство
Разбор жестких нормативных требований законов 152-ФЗ и 187-ФЗ, затронувших весь российский бизнес
152-ФЗ «О персональных данных»
Кого касается: Любого юридического лица, собирающего данные сотрудников или ФИО клиентов (интернет-магазины, клиники, школы, ИТ-компании, фабрики).
Операторы обязаны в течение 24 часов уведомлять Роскомнадзор об инцидентах. За нарушения введены внушительные, в том числе и оборотные, штрафы.
187-ФЗ «О безопасности КИИ РФ»
Кого касается: Предприятий из стратегических отраслей, имеющих ИТ-системы, сайты, АСУ ТП или базы данных. Сюда попадают медицинские организации, заводы и фабрики.
Закон требует обязательного госаудита, категорирования объектов и интеграции с ГосСОПКА.
Официальный глоссарий терминов для регуляторного аудита:
Субъект КИИ — любая организация (включая медицинские центры, заводы и ИТ-провайдеров), владеющая информационными системами в стратегических отраслях экономики.
Объект КИИ — конкретная программа, база данных, локальная сеть, сервер или МИС, обеспечивающая непрерывность процессов Субъекта КИИ.
Категорирование КИИ — обязательная оценка масштаба возможных последствий кибератак на ИТ-системы компании с последующим утверждением актов в комиссии ФСТЭК России.
ГосСОПКА — единая государственная система обнаружения и ликвидации компьютерных атак, контролируемая НКЦКИ ФСБ РФ, для моментального информирования о сбоях инфраструктуры.
Что такое КИИ и какие предприятия подлежат государственному контролю?
Под критической информационной инфраструктурой (КИИ) понимается совокупность систем, функционирующих в стратегических секторах экономики. Если организация ведет деятельность в одной из указанных законодателем областей, она императивно признается Субъектом КИИ и обязана пройти госаудит ФСТЭК.
Здравоохранение
Организации, чья деятельность связана с оказанием медицинской помощи, хранением данных пациентов и лекарственных препаратов или производством фармацевтических средств.
- Медицинские центры и многопрофильные клиники
- Частные и государственные стационары, больницы, госпитали
- Клинико-диагностические лаборатории и НИИ
- Фармацевтические заводы и дистрибьюторы медикаментов
Промышленность и металлургия
Предприятия тяжелой, легкой и обрабатывающей промышленности, использующие автоматизированные системы управления (АСУ ТП) производственными линиями.
- Горно-обогатительные комбинаты и металлургические заводы
- Машиностроительные и приборостроительные предприятия
- Крупные фабрики, заводы и производственные контуры ОПК
Топливно-энергетический комплекс
Объекты генерации, транспортировки и распределения энергетических ресурсов, сбой в системах которых несет риски техногенного характера.
- Тепловые, гидро- и атомные электростанции (ТЭЦ, ГЭС, АЭС)
- Нефтеперерабатывающие заводы и газораспределительные станции
- Магистральные трубопроводы и энергоснабжающие организации
Связь и информационные технологии
Организации, обеспечивающие функционирование единой сети электросвязи, трансграничный обмен данными и предоставление цифровых сервисов.
- Операторы сотовой связи и интернет-провайдеры
- Крупные коммерческие и государственные дата-центры (ЦОД)
- Облачные провайдеры и разработчики критического ПО
Банковская сфера и финтех
Финансовые институты, чья инфраструктура обеспечивает непрерывность платежного оборота и сохранность данных в масштабах государства.
- Коммерческие банки и небанковские кредитные организации
- Инвестиционные фонды, клиринговые и процессинговые центры
- Платежные системы и операторы электронных денежных средств
Транспортная инфраструктура
Субъекты, управляющие транспортными потоками, узлами сообщения и диспетчерскими системами на всех видах сообщения.
- Аэропорты, авиакомпании и диспетчерские системы
- Железнодорожные узлы, вокзалы и логистические хабы
- Морские и речные порты, судоходные компании
Материальная ответственность бизнеса
Финансовые и уголовные риски для руководства и собственников компаний при нарушении норм законодательства
| Нарушение/Статья закона | Для компаний без КИИ (Общий бизнес) | Для Субъектов КИИ (Заводы, Клиники) | Риски для Руководства (Лично) |
|---|---|---|---|
| Утечка персональных данных (152-ФЗ) | От 3-5 млн рублей до оборотных штрафов (до 3% от выручки) | Свыше 15 млн рублей + дисквалификация компании | Штрафы до 1 млн руб. для директоров |
| Нарушение правил категорирования КИИ | - Не применяется - | Штрафы от 100 000 до 500 000 рублей за каждый объект | Штрафы до 50 000 рублей на должностное лицо |
| Нарушение правил эксплуатации КИИ | - Не применяется - | Штрафы до 1 000 000 рублей или приостановка работы | Статья 274.1 УК РФ: До 10 лет лишения свободы |
Персональная ответственность Генерального директора: отвечает перед законом за халатность, полное отсутствие утвержденных регламентов безопасности компании, игнорирование предписаний ФСТЭК и несвоевременное (более 24 часов) уведомление НКЦКИ ФСБ РФ об инцидентах.
Зона ответственности ИТ-директора и системного администратора: отвечают за техническую реализацию регламентов защиты, нарушение правил эксплуатации информационных систем КИИ, повлекшее вред (ст. 274.1 УК РФ), а также за несанкционированную передачу или уничтожение доступов и баз данных при увольнении.
С чего начать прямо сейчас
Пошаговый план, который защищает вашу компанию от проверок, штрафов и уголовных рисков
Найти слабые места
Наши специалисты проверят все ваши компьютерные системы и программы, чтобы вовремя обнаружить уязвимости и скрытые утечки.
Убрать риски КИИ
Мы точно определим, подпадает ли ваша организация под жесткие государственные проверки ФСТЭК, и подготовим все нужные документы.
Защитить руководство
Адвокат Денис Леович Гросс составит внутренние приказы и регламенты, которые снимут личную ответственность с директоров.
Настроить безопасность
Инженеры нашей команды установят надежные программы для защиты данных и подключат компанию к государственным сетям безопасности.
Внедрение этого плана силами нашей команды максимально защищает компанию от претензий ФСТЭК, ФСБ и Роскомнадзора. Вы получаете не просто пакет документов, а гарантированную безопасность бизнеса и защиту руководства от штрафов и преследований.
Хотите обезопасить компанию?
Получить защиту от штрафовЮридический анализ первоисточников
Детальный разбор законов и реальных рисков, за нарушение которых ведомства наказывают бизнес жестче всего
Статья 21 закона 152-ФЗ (Уведомление об утечке) Штраф от 15 000 000 ₽
Что требует закон (оригинал):
Чем это грозит и как мы защищаем:
Решение триумвирата: Мы разворачиваем систему моментального реагирования. Адвокат берет на себя юридическое взаимодействие с ведомством, а инженеры блокируют уязвимость.
Статья 10 закона 152-ФЗ (Данные о здоровье) Штраф до 1 500 000 ₽
Что требует закон (оригинал):
Чем это грозит и как мы защищаем:
Решение триумвирата: Мы наводим идеальный порядок в медицинских программах, изолируем серверы с диагнозами и готовим юридически безупречные соглашения.
Статья 12 закона 152-ФЗ (Хранение данных в РФ) Штраф до 18 000 000 ₽
Что требует закон (оригинал):
Чем это грозит и как мы защищаем:
Решение триумвирата: Инженеры переносят ваши базы данных на защищенные российские серверы, а адвокат юридически фиксирует этот факт для проверяющих органов.
Статья 7 закона 187-ФЗ (Игнорирование проверок КИИ) Штраф до 500 000 ₽
Что требует закон (оригинал):
Чем это грозит и как мы защищаем:
Решение триумвирата: Мы проводим законный аудит и официально доказываем ФСТЭК реальные границы ваших систем, защищая компанию от лишнего контроля и штрафных санкций.
Статья 9 закона 187-ФЗ (Сокрытие сбоев от ФСБ) Штраф до 500 000 ₽
Что требует закон (оригинал):
Чем это грозит и как мы защищаем:
Решение триумвирата: Мы настраиваем автоматическую систему оповещения о сбоях, а адвокат страхует должностных лиц, исключая любые обвинения в халатности.
Статья 274.1 Уголовного кодекса РФ (Сбои и вред КИИ) Лишение свободы до 10 лет
Что требует закон (оригинал):
Чем это грозит и как мы защищаем:
Решение триумвирата: Адвокат Денис Леович Гросс выстраивает правовую защиту руководства, доказывая отсутствие вины должностных лиц, пока инженеры восстанавливают стабильность систем.
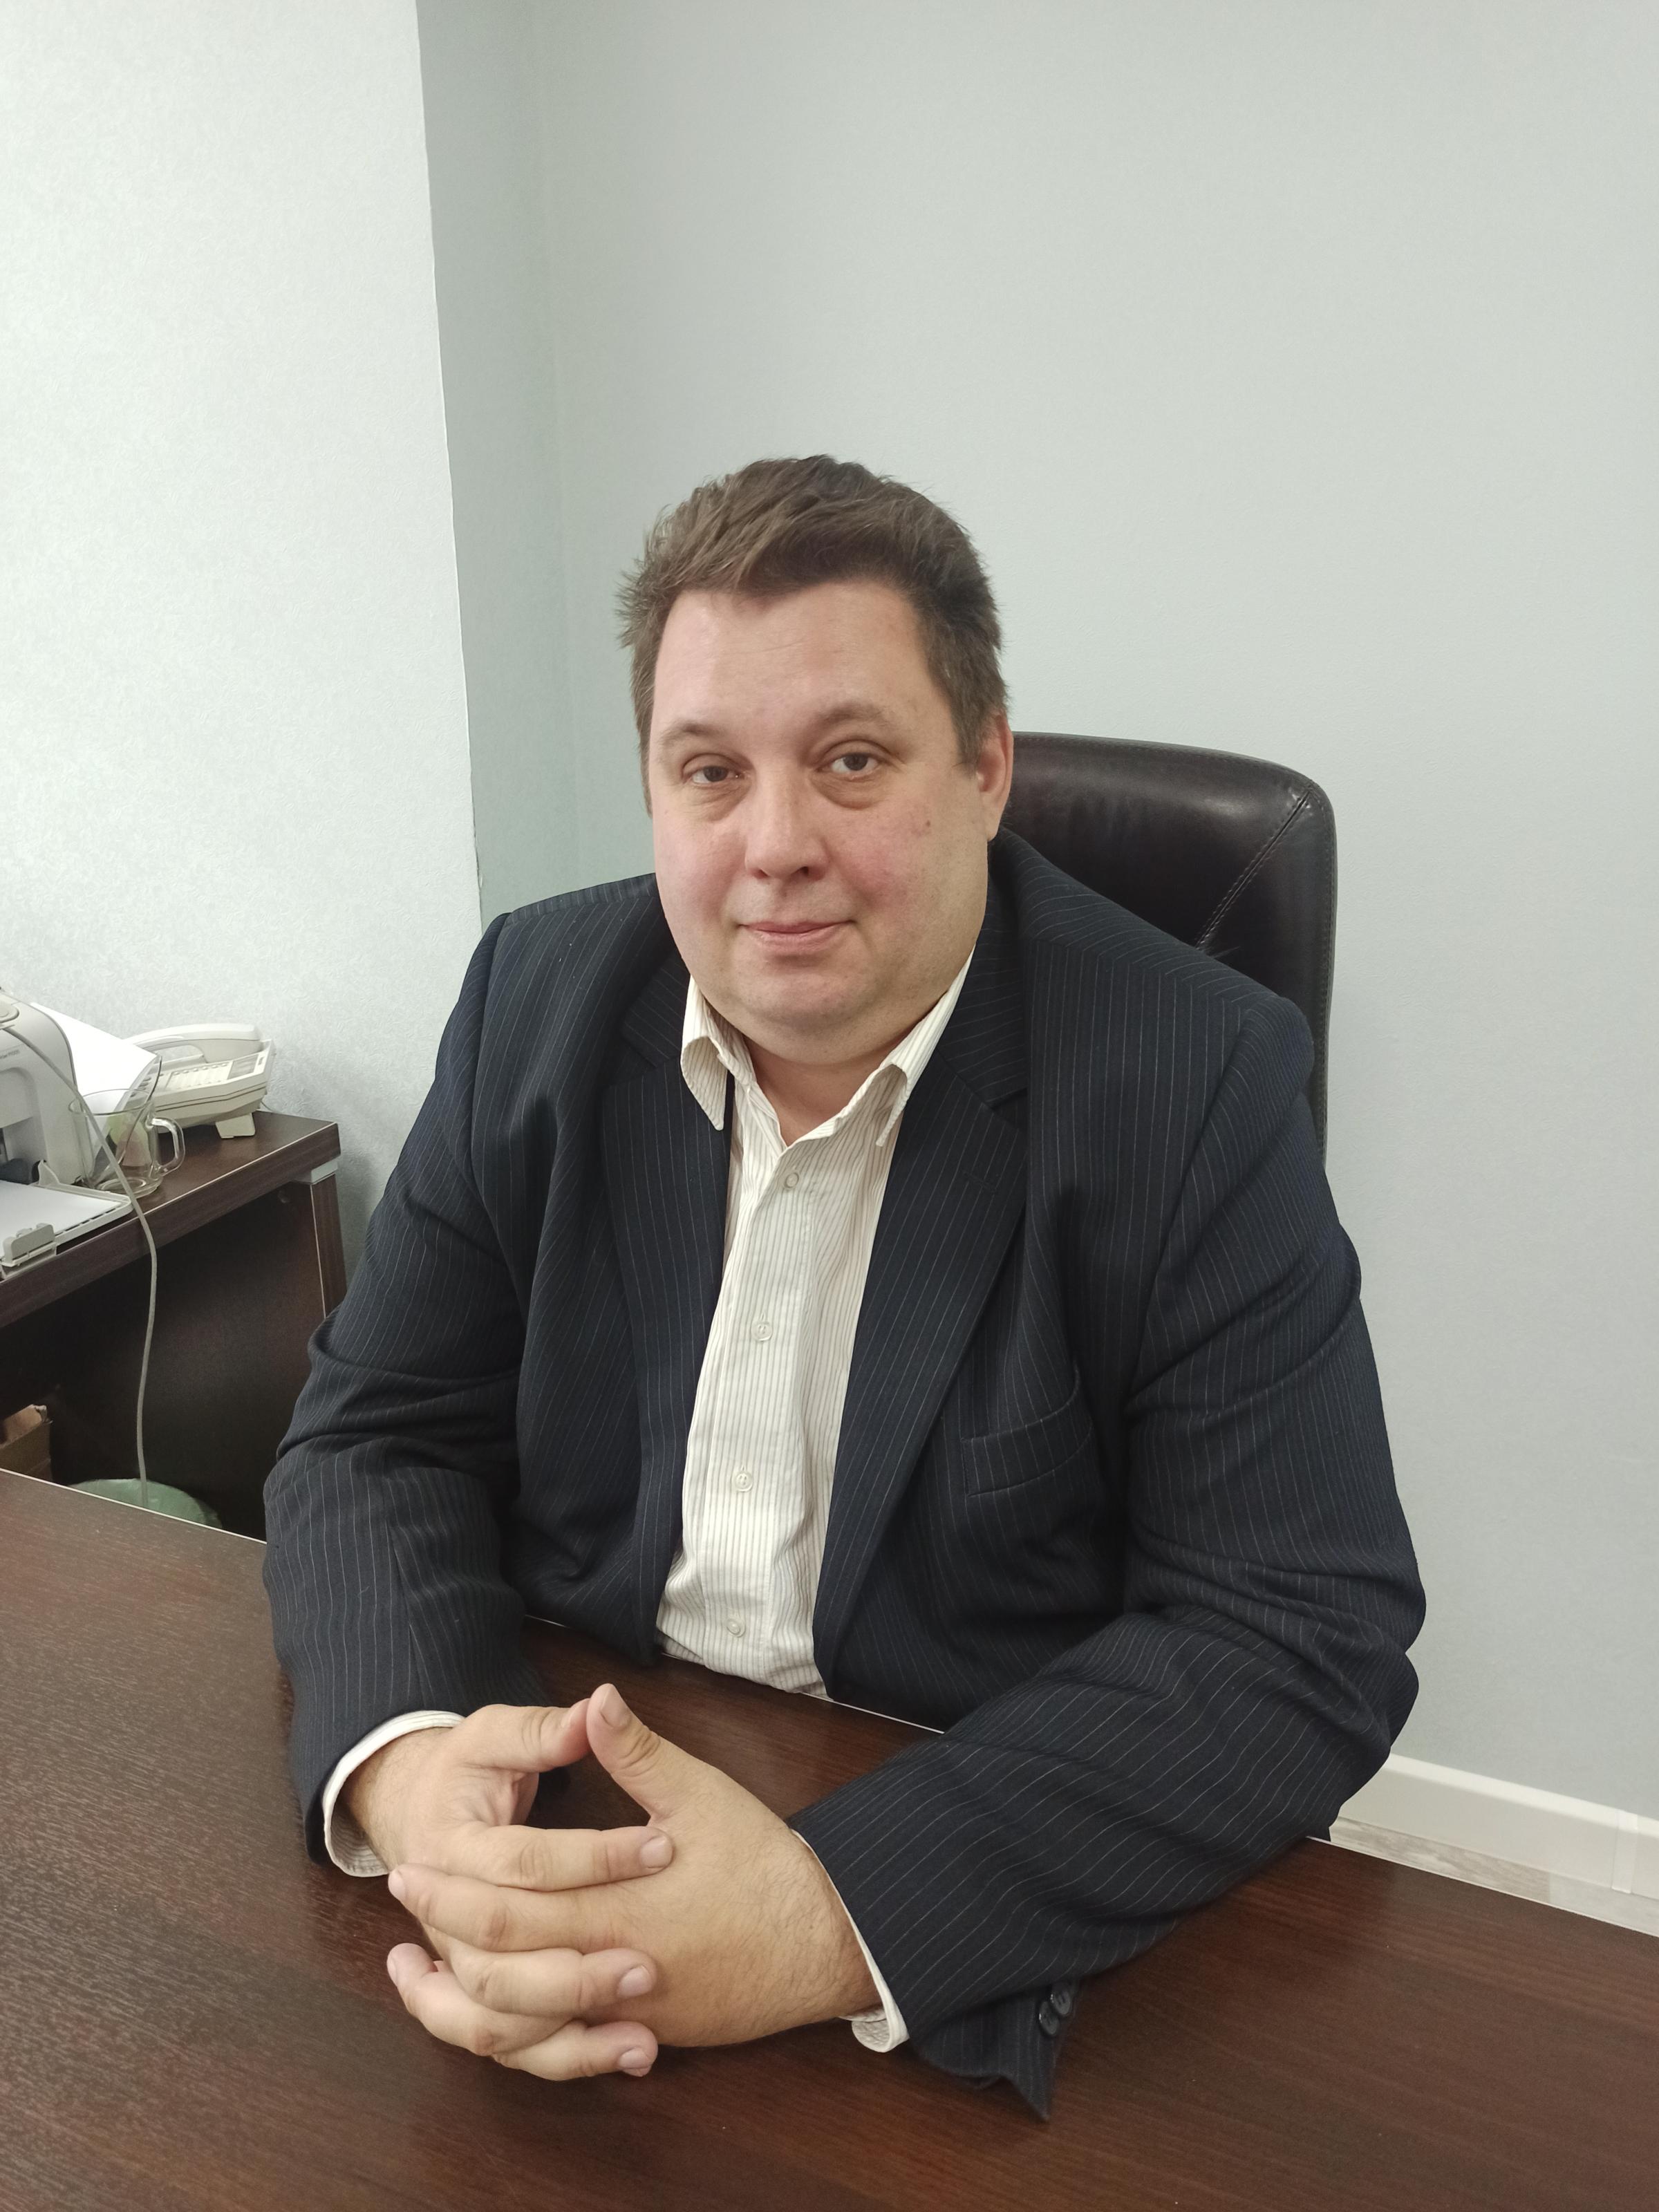
«Предотвратить кризис дешевле, чем исправлять его последствия»
«В последние годы законодательство в сфере защиты персональных данных и безопасности критической инфраструктуры (КИИ) ужесточалось беспрецедентно. Государство давало бизнесу время подготовиться, настроить процессы и защитить ИТ-контуры. Я лично предупреждал многих руководителей и собственников предприятий о неизбежности жесткого контроля и многомиллионных штрафов».
«К сожалению, в ответ часто приходилось слышать легкомысленное: "Да ладно, Денис Леович... Кому мы нужны? Никого всё равно штрафовать не будут, пронесет"».
«А затем наступал кризис. И мне вместе с инженерной группой приходилось буквально ночью в срочном порядке выезжать на объекты, бросать все текущие процессы и за считанные часы готовить тонны документов, защищая топ-менеджмент от уголовной статьи, а компанию - от банкротства из-за оборотных штрафов Роскомнадзора. В этот момент люди готовы отдать любые деньги, но время уже упущено».
«Не повторяйте этих ошибок. Регуляторы больше не делают предупреждений. Если у вас есть базы данных, если вы завод, медицинский центр или ИТ-структура - приведите процессы в порядок прямо сейчас, в спокойном плановом режиме».
Отраслевой опыт и практика
Успехи в сфере технико-правовой защиты предприятий и руководства от санкций.
Локальная стоматологическая клиника
Проведен комплексный технико-правовой аудит Медицинской информационной системы (МИС) и процессов обработки персональных данных. Специалисты триумвирата изолировали внутренние серверы с картами пациентов, исключив уязвимости, и внедрили жесткие регламенты работы для персонала. Любые риски многомиллионных штрафов ведомства заблокированы.
Многопрофильная сеть медицинских центров
Проведен глубокий анализ распределенной ИТ-инфраструктуры предприятия на предмет соответствия жестким критериям критической инфраструктуры (187-ФЗ). Разработаны мотивированные ответы на запросы контролирующих органов, проведено законное категорирование систем и защита баз данных. Официальная государственная проверка завершена без единого замечания.
Частная клиническая больница
Экстренное реагирование при угрозе признания всей компьютерной сети больницы критическим государственным объектом. Мы разделили внутренние серверы жизнеобеспечения, защитили облачные каналы и сняли угрозу ответственности с главного врача.
Предприятие оборонного комплекса
Юридическая защита директоров секретного производственного комбината. Команда триумвирата настроила безопасное взаимодействие с государственными системами мониторинга угроз и ФСБ. Риски жестких обвинений по статье 274.1 УК РФ исключены.
Горно-металлургический комбинат
Сопровождение обязательной проверки ФСТЭК на крупном заводе черной металлургии. Мы провели точный аудит систем управления линиями, согласовали документы в ведомстве и спасли предприятие от штрафов за сокрытие объектов КИИ.
Частная общеобразовательная организация
Проверка процессов хранения личных данных школьников и их родителей на крупной учебной платформе. Специалисты триумвирата закрыли технические бреши, убрали риски незаконной передачи сведений за рубеж и защитили школу от оборотных штрафов.
Аккредитованная ИТ-компания
Создание защищенной правовой и технической базы для хранения исходного кода программного обеспечения. Мы защитили внутренние базы от утечек со стороны персонала, настроили коммерческую тайну и обезопасили сдачу проекта государственному заказчику.
Завод специализированной упаковки
Плановый превентивный аудит производственных линий фабрики. Мы проверили компьютерные системы на наличие признаков критической инфраструктуры, разработали и внедрили для сотрудников понятные внутренние правила безопасной работы с информацией.
Инженерно-правовая интеграция
Единственный надежный формат защиты бизнеса: синергия трех независимых областей экспертизы
Адвокатский щит Право
Официальный процессуальный статус и ведение защиты. Выстраивает непреступную правовую позицию для ведомств и исключает риски личной уголовной ответственности руководства.
- Юридическое сопровождение проверок ФСТЭК, ФСБ и Роскомнадзора.
- Разработка внутренних регламентов, исключающих обвинения должностных лиц.
- Адвокатская тайна (ст. 8 ФЗ №63): защита материалов, переданных в адвокатское производство от изъятия ведомствами.
Стратегия Ра Методология
Анализ бизнес-процессов и государственных регламентов. Выстраивает безупречные модели взаимодействия систем, определяет точные границы КИИ и готовит акты для госаудита.
- Разработка законных алгоритмов категорирования сложных объектов.
- Проектирование сквозных моделей управления информационной безопасностью.
- Нивелирование человеческого фактора, рисков халатности и внутренних инсайдов.
Сайт Мэйкерс ИТ команда
Прикладной программный код и аудит инфраструктуры. Один из старейших отечественных разработчиков, создающий физическую и цифровую защиту серверов, баз данных и облаков.
- Глубокий технический аудит компьютерных сетей организаций и предприятий.
- Разработка специализированного ПО и его точечного внедрения в инфраструктуру.
- Низкоуровневый анализ безопасности исходного кода корпоративного софта.
Прием в Дедовском филиале МОКА
Адрес: Московская область, г. Дедовск, Центральная площадь, д. 1, этаж 1, офис 6
На личном автотранспорте
Движение по Волоколамскому шоссе. При въезде в город Дедовск повернуть на улицу Главная и следовать прямо до Центральной площади. Офис адвокатской коллегии расположен в здании непосредственно на площади (ориентир - автостанция). Городская парковка расположена по всему периметру площади.
На общественном транспорте
Проезд на пригородном электропоезде Рижского направления (следующим дальше станции Нахабино) до железнодорожной станции «Дедовск».
Офис Дедовского филиала МОКА расположен на первом этаже с отдельным входом (офис 6), в шаговой доступности (около 10 минут пешком от выхода со станции).
* Внимание: Личный прием адвокатом Денисом Гроссом проводится строго по предварительной записи через форму конфиденциального обращения на сайте или согласование с помощником.
Вопросы и ответы
Честные и понятные ответы на прямые вопросы владельцев бизнеса, директоров и главных врачей
Защита персональных данных (152‑ФЗ)
Какие реальные штрафы могут быть у небольшой стоматологической клиники?
Штраф до 15 миллионов за утечку - далеко не единственный риск. Роскомнадзор массово штрафует клиники за обычные рабочие процессы. Если вы используете внешние сайты записи (вроде ПроДокторов) или облачные МИС и передаете им данные пациентов без специального письменного согласия, штраф составит до 700 000 рублей за каждый факт. Если у вас нет строгих внутренних регламентов и пакета документов на каждого врача, имеющего доступ к медицинским картам, клиника получит еще до 60 000 рублей штрафа. Проверяющие ведомства наказывают за каждую ошибку отдельно, поэтому общая сумма быстро становится неподъемной. Наша команда закрывает эти бреши.
Почему клиника должна готовить огромный пакет документов?
Инспекторы смотрят исключительно на бумаги: внутренние приказы, регламенты доступа персонала к медицинским картам и обязательства о неразглашении врачебной тайны. За отсутствие этих локальных актов клиника получает до 60 000 рублей штрафа по ч. 3 ст. 13.11 КоАП РФ. Ситуация усугубляется, если вы публикуете фотографии врачей на сайте или собираете их анкеты без отдельного письменного согласия - за это по ч. 2 той же статьи грозит штраф до 700 000 рублей. Проверяющие ведомства наказывают за отсутствие каждого обязательного документа отдельно, превращая халатность в миллионные убытки. Наш триумвират закрывает эту бумажную рутину под ключ.
У нас сильный ИТ-отдел и свои юристы. Зачем привлекать адвоката?
Штатные юристы не знают специфики баз данных, а ИТ-отдел не знаком с уголовными рисками. Главное - обычные сотрудники обязаны выдать любые документы компании по первому требованию проверяющих органов. Переписка и аудит, переданные мне, защищены законом об адвокатской тайне (ст. 8 ФЗ № 63). Ни ФСБ, ни ФСТЭК не имеют права изъять эти материалы у адвоката, что гарантирует вам максимальную безопасность.
У меня маленькая дизайн-студия. Причём тут 152-ФЗ?
Как только вы берете бриф с контактами клиента, вы становитесь Оператором данных. А если вы настраиваете CRM или администрируете серверы, вы получаете доступ к базам тысяч чужих покупателей. Роскомнадзор наказывает ИТ-сектор жестко. За работу без официального уведомления ведомства и отсутствие Политики конфиденциальности грозит до 60 000 рублей по ч. 3 ст. 13.11 КоАП РФ. Но если вы обрабатываете чужие базы без законного договора-поручения, штраф составит до 700 000 рублей по ч. 2 той же статьи. Самое страшное - уязвимость в коде, которая приведет к утечке. За это компания получит штраф от 3 до 15 миллионов рублей, а при повторном ЧП - оборотный штраф до 3% от всей годовой выручки. Наш триумвират закрывает эти гигантские риски.
У меня одна форма обратной связи на сайте. Чего нужно опасаться?
Даже одной формы «Оставить заявку» достаточно, чтобы попасть под миллионные штрафы. Имя, телефон и email - это персональные данные. Если на сайте нет Политики конфиденциальности, штраф составит до 60 000 рублей. Если под формой нет правильной галочки согласия - до 700 000 рублей за каждое нарушение. Но главная опасность для ИТ-компаний и агентств - это портфолио. Размещение кейса с реальным именем клиента, его телефоном, логотипом или отзывом без специального письменного Согласия на распространение данных - грубейшее нарушение. По ч. 2 ст. 13.11 КоАП РФ штраф за это составляет до 700 000 рублей за каждый факт отдельно. Наша команда защитит ваши сайты, портфолио и кадровые документы.
Мы вывесили фото наших дизайнеров на сайте и кейсы в портфолио. За это тоже могут оштрафовать?
Да, и это один из самых частых поводов для штрафа цифровых агентств. Фотография сотрудника на сайте или в соцсетях - это биометрические персональные данные. Размещение кейса с реальным именем, телефоном или отзывом клиента без специального письменного Согласия на распространение данных - грубейшее нарушение. По ч. 2 ст. 13.11 КоАП РФ штраф составляет до 700 000 рублей за каждый факт (за каждое фото или отзыв отдельно). Если недовольный уволенный программист или конкурент пожалуется в ведомство, студия получит миллионные убытки. Адвокат Денис Леович Гросс юридически безупречно закроет ваше портфолио и кадровые документы.
Мы используем зарубежный софт, облака и трекеры задач. Есть риски?
Это колоссальный риск вечной блокировки вашего бизнеса. По закону 152-ФЗ базы данных российских граждан обязаны первично собираться и храниться строго на серверах внутри РФ (требование локализации). Если ваша CRM-система, форма сбора лидов на сайте или база рассылок физически находятся на серверах в США или Европе, Роскомнадзор выпишет штраф по ч. 8 ст. 13.11 КоАП РФ в размере от 1 до 6 миллионов рублей, а за повторное нарушение - до 18 миллионов рублей. Инженеры нашего триумвирата перенесут ваши рабочие контуры на защищенные российские сервера, а я юридически легализую этот процесс.
Если у клиента утечет база данных из разработанного нами ПО, кто будет платить миллионный штраф?
Государственный штраф до 15 миллионов рублей Роскомнадзор выпишет вашему клиенту, так как он владелец базы. Но затем клиент придет к вашей ИТ-компании с регрессным иском в арбитражный суд, требуя компенсировать все убытки и потерю репутации из-за уязвимости в вашем коде или сервере. Обычные договоры на разработку софта от этого не защищают. Мы перестраиваем вашу юридическую архитектуру: адвокат Гросс Д.Л. внедряет в договоры жесткие лимиты ответственности и регламенты сдачи кода, а инженеры консорциума проводят аудит безопасности ваших серверов.
Критическая инфраструктура (187‑ФЗ)
За что могут посадить директора по 187-ФЗ?
Тюремный срок до 10 лет по статье 274.1 УК РФ грозит, если из-за хакерской атаки или вируса в клинике сотрется база данных или встанет заводское оборудование, причинив реальный вред. Но жесткие штрафы начнутся задолго до ЧП. По статьям 13.12.1 и 19.7.15 КоАП РФ руководство штрафуют просто за отсутствие документов. Если вы вовремя не отправили сведения во ФСТЭК или скрыли от ФСБ мелкий сбой в сети, компания получит до 500 000 рублей штрафа, а директор - до 50 000 рублей лично за каждый случай. Наша команда защитит вас от этих преследований.
Какое отношение КИИ имеет к частной клинике?
Самое прямое. В законе КИИ четко прописана вся сфера здравоохранения без разделения на государственную и частную. Любая медицинская организация, у которой есть лицензия и которая использует в работе компьютеры, локальные сети или МИС для учета пациентов, юридически признается Субъектом КИИ. При этом частная клиника несет всю полноту ответственности по 187-ФЗ наравне с крупными государственными больницами - включая многотысячные штрафы за сокрытие систем и уголовные риски для руководства при сбоях. Мы помогаем навести порядок в ИТ-архитектуре клиники и пройти этот госаудит безболезненно.
У меня частная мастерская, а не завод. Какая у меня КИИ?
Если ваша мастерская не имеет отношения к ОПК, связи, энергетике, транспорту, банкам или медицине, то закон о КИИ вас не касается. Но если вы собираете и храните данные своих клиентов в CRM-системе, вы автоматически подпадаете под жесткий закон 152-ФЗ о персональных данных. И здесь риски крупных штрафов за любую утечку точно такие же, как у больших компаний.
К нам уже идет плановая проверка ФСТЭК. Что делать?
Срочно мобилизовать защиту. Пытаться экстренно подделать акты или скрыть компьютерные системы перед инспекторами бесполезно - это приведет к гарантированному штрафу до 500 000 рублей по ч. 1 ст. 13.12.1 КоАП РФ. Свяжитесь со мной: адвокат зафиксирует законные границы аудита, а инженеры триумвирата за несколько дней подготовят техническое обоснование безопасности вашего контура, чтобы пройти инспекцию без потерь.
Правда ли, что ФСБ контролирует все компьютерные сбои в компании?
Да, если вы Субъект КИИ. Вы обязаны незамедлительно передавать сведения о любых атаках или технических авариях в государственную систему ГосСОПКА ФСБ РФ. Попытка утаить инцидент наказывается штрафом до 500 000 рублей на компанию и до 50 000 рублей на ИТ-директора лично по ст. 19.7.15 КоАП РФ. Инженеры консорциума подключат ваши серверы к ГосСОПКА, а адвокат Гросс застрахует сотрудников от обвинений.
Можно ли доказать государству, что наши системы не относятся к КИИ?
Да, это законная процедура, которая называется установлением отсутствия объектов категорирования. Но ее нельзя заявить «на словах». Требуется составить строгий, технически обоснованный акт исходного аудита и защитить его перед комиссией ФСТЭК. Мы проводим такой анализ, доказываем регуляторам реальные минимальные границы ваших ИТ-систем и официально освобождаем компанию от избыточного госконтроля.
ИТ-директор уволился и забрал доступы. Кто ответит за безопасность?
Всю полноту ответственности перед законом всегда несет генеральный директор. Если обиженный сотрудник сотрет базы данных, заблокирует серверы или передаст доступы третьим лицам, уголовное дело по ст. 274.1 УК РФ будет возбуждено и против него, и против руководителя компании за халатность. Наши инженеры немедленно проведут перехват контроля и смену ключей, а адвокат юридически зафиксирует факт кражи информации.
Как часто ведомства проверяют компании по закону о КИИ?
Плановые проверки ФСТЭК России проходят строго по утвержденному ежегодному графику, но не чаще одного раза в 3 года. Однако ФСБ и прокуратура имеют право инициировать внеплановую проверку в любой момент, если на вашем предприятии произошел крупный сбой, поступила жалоба на утечку или зафиксирована хакерская атака. Превентивный аудит нашей команды гарантирует, что любая внезапная проверка застанет компанию в идеальном порядке.
Интеграция с ГосСОПКА ФСБ РФ
Обязательный регламент обмена данными о компьютерных атаках для защиты первых лиц от уголовной ответственности
Что такое ГосСОПКА?
Это главная государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак, созданная по указу Президента РФ. Она работает как единый федеральный центр мониторинга угроз, который напрямую контролируется ФСБ России. Система непрерывно собирает данные о кибератаках, вредоносных программах и взломах со всех критически важных предприятий страны.
Кого касается ГосСОПКА?
Требование об обязательном взаимодействии с системой ГосСОПКА жестко распространяется на всех без исключения Субъектов критической инфраструктуры (КИИ) в силу закона 187-ФЗ. Сюда входят:
- Здравоохранение: все частные и государственные клиники, больницы, лаборатории и МИС.
- Промышленность: заводы, оборонные предприятия (ОПК), фабрики и объекты энергетики.
- ИТ и связь: провайдеры, операторы данных, финтех-платформы и стратегические сервисы.
Какие обязанности накладывает закон?
Руководство организации обязано развернуть программный аудит своей сети и незамедлительно передавать отчеты обо всех зафиксированных компьютерных инцидентах и сбоях в Национальный координационный центр по компьютерным инцидентам (НКЦКИ) ФСБ РФ. На отправку экстренного уведомления закон дает всего несколько часов. Попытка утаить хакерскую атаку или сбой карается штрафом до 500 000 рублей по ст. 19.7.15 КоАП РФ или уголовным сроком до 10 лет по ст. 274.1 УК РФ.
Как технически происходит подключение?
- 01
Программный мониторинг
На ваши серверы и МИС устанавливается специализированный софт контроля, который непрерывно фиксирует аномалии и попытки несанкционированного доступа.
- 02
Выделенный шифрованный канал
Создается защищенный канал связи с НКЦКИ ФСБ России для безопасной передачи технических отчетов об инцидентах без утечки вашей коммерческой тайны.
Что делает Денис Леович Гросс
- Процессуальная страховка сотрудников: Адвокат Гросс Д.Л. разрабатывает и внедряет должностные инструкции для ИТ-директора и системных администраторов. Это исключает обвинения персонала в халатности и укрывательстве атак перед ФСБ.
- Юридическая фильтрация данных: Передача логов в ведомство идет под контролем адвоката. Мы отсекаем избыточную конфиденциальную информацию, защищая внутренние секреты вашей компании от раскрытия.
- Техническая интеграция консорциума: Пока адвокат страхует должностных лиц, инженеры «Сайт Мэйкерс» разворачивают программные датчики, а эксперты «Стратегии Ра» согласовывают модели угроз с регулятором. Мы берем на себя весь контур безопасности.
Конфиденциальное обращение
Защита вашей компании от штрафов ведомств и уголовных рисков требует не просто юридических консультаций, а немедленных и скоординированных действий. К вашим услугам наш 24-х летний опыт разрешения сложных споров.
- Адвокатская тайна: Любая переданная адвокату информация, документы и коды, включая даже само обращение с этого сайта, защищены адвокатской тайной (по ст. 8 ФЗ №63). Силовые ведомства не имеют права на изъятие этих данных.
- Технологический ресурс: Привлеченные команды экспертов закроют любые технические бреши, пока я выстраиваю правовую защиту руководства.
- Защита первых лиц: Наша главная цель - снять риски личной уголовной ответственности с генерального и ИТ-директора.